
Bạn vừa mở website của mình trên Chrome và thấy dòng chữ “Không bảo mật” nằm ngay cạnh thanh địa chỉ. Hoặc tệ hơn: bạn vừa cài chứng chỉ SSL xong, tưởng đã “lên đời”, nhưng ba tuần sau lượng truy cập tự nhiên rơi 40%, Search Console báo hàng loạt URL biến mất khỏi chỉ mục, còn thứ hạng từ khóa chủ lực thì tụt sâu.
Cả hai tình huống đều bắt nguồn từ cùng một chỗ: HTTPS không phải là một công tắc bật/tắt. Nó là một lần di chuyển toàn bộ website sang một bộ URL mới — và Google nhìn nhận nó đúng như vậy. Làm đúng, bạn được một tín hiệu xếp hạng nhỏ, một lớp niềm tin lớn và nền tảng kỹ thuật cho mọi thứ phía sau. Làm sai, bạn tự tạo ra một bản sao nội dung trùng lặp toàn site, phá vỡ chuỗi liên kết và chôn vùi công sức SEO nhiều tháng.
Bài viết này đi từ nền tảng (HTTPS, SSL, TLS thực chất là gì và khác nhau chỗ nào) đến phần thực chiến quan trọng nhất: lộ trình 9 bước chuyển đổi an toàn, cách truy vết lỗi Mixed Content, 8 sai lầm khiến website tụt hạng sau khi cài SSL, và checklist theo dõi 30 ngày sau chuyển đổi.
HTTPS là gì? Phân biệt HTTP, HTTPS, SSL và TLS
HTTPS (HyperText Transfer Protocol Secure) là phiên bản có mã hóa của giao thức HTTP — giao thức mà trình duyệt và máy chủ dùng để trao đổi dữ liệu mỗi khi bạn mở một trang web. Chữ “S” ở cuối đến từ một lớp mã hóa bọc bên ngoài: SSL/TLS.
Nói cách khác, HTTPS không phải một giao thức mới hoàn toàn. Nó vẫn là HTTP, chỉ khác ở chỗ toàn bộ nội dung trao đổi được mã hóa trước khi rời khỏi máy bạn và chỉ được giải mã khi tới đúng máy chủ đích.
HTTP hoạt động thế nào và điểm yếu chí mạng của nó
Với HTTP thuần, dữ liệu đi qua mạng dưới dạng văn bản thô. Mọi thiết bị trung gian trên đường truyền — router của quán cà phê, nhà cung cấp Internet, một máy tính cùng mạng Wi-Fi — về mặt kỹ thuật đều có thể đọc được nội dung đó. Ba rủi ro cụ thể:
- Nghe lén (eavesdropping): mật khẩu, số điện thoại, nội dung form liên hệ bị đọc nguyên văn.
- Giả mạo nội dung (tampering): một bên trung gian chèn quảng cáo, mã độc hoặc link lạ vào trang trước khi nó tới trình duyệt người dùng — bạn hoàn toàn không biết.
- Mạo danh (impersonation): người dùng không có cách nào xác minh máy chủ đang trả nội dung có đúng là máy chủ của bạn hay không.
Điểm quan trọng nhiều người bỏ qua: rủi ro này không chỉ áp dụng cho trang thanh toán. Một blog thuần nội dung chạy HTTP vẫn có thể bị chèn script quảng cáo bởi một ISP thiếu đạo đức, và người dùng sẽ đổ lỗi cho thương hiệu của bạn chứ không phải cho nhà mạng.
SSL và TLS — lớp mã hóa nằm giữa
SSL (Secure Sockets Layer) là giao thức mã hóa nguyên bản, ra đời từ thập niên 1990. TLS (Transport Layer Security) là thế hệ kế thừa, an toàn hơn và là thứ mà mọi website hiện nay thực sự đang dùng. Toàn bộ các phiên bản SSL đã bị khai tử vì lỗ hổng bảo mật; TLS 1.2 và TLS 1.3 là hai phiên bản được khuyến nghị.
Vậy tại sao ai cũng vẫn gọi là “chứng chỉ SSL”? Đơn giản vì thói quen thị trường. Khi bạn mua “chứng chỉ SSL” từ một nhà cung cấp hosting năm 2026, thứ bạn thực sự nhận được là một chứng chỉ số hoạt động trên giao thức TLS. Tên gọi cũ, công nghệ mới.
Cơ chế hoạt động rút gọn gồm ba lớp:
- Xác thực danh tính: chứng chỉ do một Tổ chức cấp chứng chỉ (Certificate Authority – CA) ký, chứng minh tên miền này thuộc về ai. Trình duyệt kiểm tra chữ ký đó dựa trên danh sách CA gốc mà nó tin tưởng sẵn.
- Bắt tay (handshake): trình duyệt và máy chủ thỏa thuận thuật toán và tạo ra một khóa phiên dùng chung — dùng mã hóa bất đối xứng để trao đổi khóa, sau đó chuyển sang mã hóa đối xứng cho nhanh.
- Truyền dữ liệu mã hóa: mọi gói tin sau đó đều được mã hóa bằng khóa phiên và có mã kiểm tra tính toàn vẹn, nên vừa không đọc được vừa không sửa được mà không bị phát hiện.
Bảng phân biệt nhanh HTTP, HTTPS, SSL, TLS
| Thuật ngữ | Bản chất | Vai trò | Còn dùng năm 2026? |
|---|---|---|---|
| HTTP | Giao thức truyền tải web | Quy định cách trình duyệt hỏi và máy chủ trả lời | Có, nhưng bị Chrome cảnh báo “Không bảo mật” |
| HTTPS | HTTP + lớp mã hóa | Bảo vệ toàn bộ nội dung trao đổi | Tiêu chuẩn mặc định |
| SSL | Giao thức mã hóa thế hệ cũ | Tiền thân của TLS | Đã khai tử về kỹ thuật, chỉ còn tồn tại ở tên gọi |
| TLS | Giao thức mã hóa hiện hành | Thứ thực sự đang chạy sau chữ “S” | TLS 1.2 và 1.3 là chuẩn khuyến nghị |
| Chứng chỉ số | Tệp dữ liệu do CA ký | Chứng minh tên miền thuộc về bạn | Bắt buộc để bật HTTPS |
HTTPS ảnh hưởng tới SEO như thế nào? 5 tác động thật
Đây là phần hay bị thổi phồng theo cả hai hướng: người thì nói “cài SSL là lên top”, người thì nói “chẳng ảnh hưởng gì”. Sự thật nằm ở giữa, và cần tách bạch tác động trực tiếp với tác động gián tiếp.
1. HTTPS là tín hiệu xếp hạng trực tiếp — nhưng rất nhẹ
Google công bố HTTPS là tín hiệu xếp hạng từ năm 2014, và ngay trong thông báo đó họ đã nói rõ: đây là tín hiệu nhẹ, ảnh hưởng tới dưới 1% truy vấn toàn cầu, và trọng số thấp hơn nhiều so với chất lượng nội dung. Sau hơn một thập kỷ, bản chất vẫn không đổi.
Cách hiểu đúng: HTTPS không phải đòn bẩy để vượt đối thủ. Nó là tiêu chí phá hòa. Khi hai trang ngang nhau về nội dung và liên kết, trang HTTPS có lợi thế mỏng. Khi đối thủ dùng HTTPS còn bạn thì không, bạn đang tự nhận bất lợi không cần thiết trong một hạng mục mà chi phí khắc phục gần như bằng không.
2. Tác động qua hành vi người dùng — phần quan trọng hơn nhiều
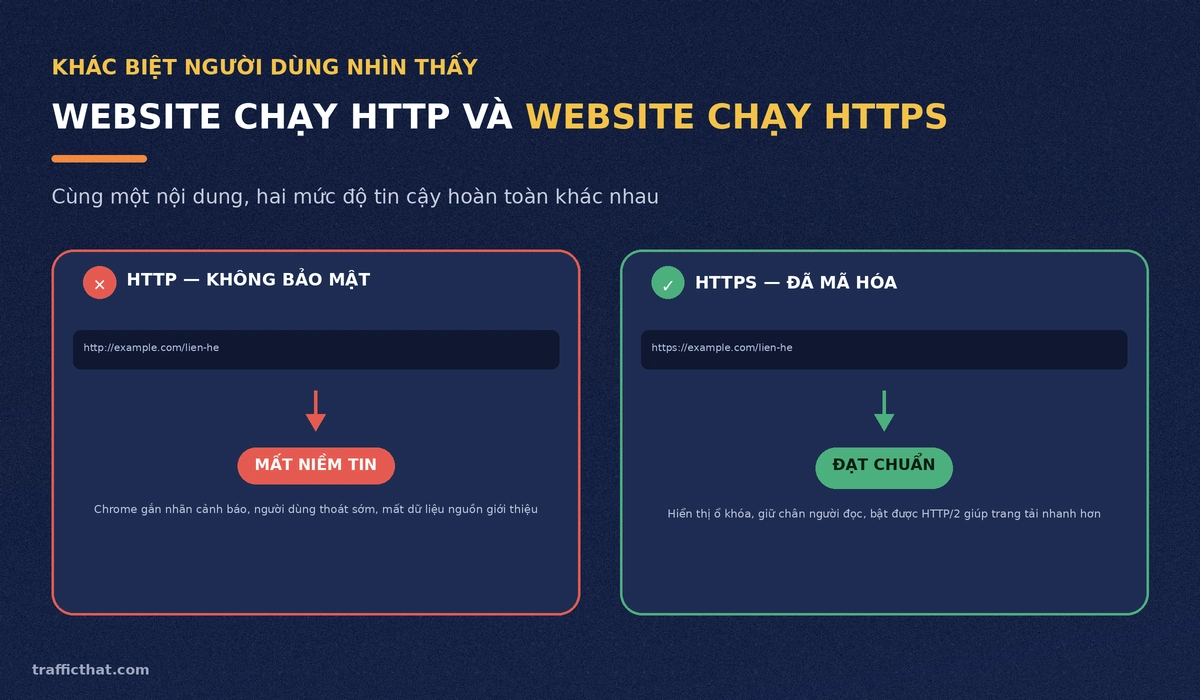
Đây mới là chỗ HTTPS thực sự tạo khác biệt. Chrome hiển thị nhãn “Không bảo mật” cạnh URL của mọi trang HTTP, và hiển thị cảnh báo toàn màn hình khi người dùng nhập dữ liệu vào form trên trang HTTP. Hệ quả dây chuyền:
- Tỷ lệ thoát tăng: người dùng thấy cảnh báo là quay ra, tạo ra hành vi pogo-sticking — một tín hiệu tiêu cực rõ ràng cho Google về mức độ đáp ứng của trang.
- Tỷ lệ điền form giảm: với site dịch vụ, cảnh báo ngay trên ô nhập số điện thoại đủ để cắt phần lớn lead.
- Thời gian ở lại trang giảm: kéo theo các chỉ số tương tác đi xuống trên toàn bộ site.
Nói cách khác, tác động SEO lớn nhất của HTTPS không đến từ thuật toán mà đến từ việc người dùng chịu ở lại đọc hay không. Đây là lý do một website thiếu HTTPS thường thua kém không chỉ ở thứ hạng mà cả ở tỷ lệ chuyển đổi.
3. Bảo toàn dữ liệu nguồn giới thiệu (referrer)
Đây là chi tiết kỹ thuật ít người biết nhưng hậu quả rất cụ thể. Khi lưu lượng đi từ một trang HTTPS sang một trang HTTP, trình duyệt mặc định loại bỏ thông tin referrer vì lý do bảo mật. Kết quả: trong báo cáo phân tích, lượt truy cập đó rơi vào nhóm không xác định thay vì được ghi nhận đúng nguồn.
Với một website HTTP còn sót lại năm 2026, phần lớn liên kết trỏ về bạn đến từ các trang HTTPS — nghĩa là bạn đang mất trắng dữ liệu nguồn của một lượng lớn lưu lượng giới thiệu, và mọi phân tích kênh đều lệch. Nếu bạn đang đau đầu vì tỷ lệ lưu lượng không rõ nguồn cao bất thường, đây là một trong những nghi phạm đầu tiên cần loại trừ.
4. Điều kiện để dùng HTTP/2, HTTP/3 và các API hiện đại
Mọi trình duyệt phổ biến chỉ bật HTTP/2 và HTTP/3 trên kết nối HTTPS. Đây là khác biệt hiệu năng thật, không phải lý thuyết: HTTP/2 cho phép ghép nhiều yêu cầu trên một kết nối, nén header và ưu tiên tài nguyên — tức là trang tải nhanh hơn rõ rệt khi có nhiều ảnh, CSS, JavaScript.
Tốc độ tải lại là đầu vào trực tiếp của Core Web Vitals, bộ chỉ số trải nghiệm trang mà Google dùng để đánh giá. Nên chuỗi nhân quả là: không có HTTPS → không có HTTP/2 → LCP kém hơn → điểm trải nghiệm trang thấp hơn. Ngoài ra, hàng loạt API trình duyệt hiện đại (Service Worker cho PWA, Geolocation, thông báo đẩy, truy cập camera) đều bị chặn hoàn toàn trên HTTP.
5. Nền tảng cho E-E-A-T và tín hiệu tin cậy
HTTPS không trực tiếp làm tăng điểm chuyên môn hay thẩm quyền, nhưng nó là điều kiện cần cho phần “Trustworthiness”. Một website tài chính, y tế hay thương mại điện tử chạy HTTP năm 2026 gửi đi thông điệp rất rõ về mức độ đầu tư và chuyên nghiệp — với cả người đọc lẫn người đánh giá chất lượng.
| Tác động | Kiểu ảnh hưởng | Mức độ | Thời gian thấy kết quả |
|---|---|---|---|
| Tín hiệu xếp hạng HTTPS | Trực tiếp | Rất nhẹ | Sau khi index lại toàn site |
| Giảm thoát trang do cảnh báo | Gián tiếp qua hành vi | Trung bình đến cao | Ngay lập tức |
| Bảo toàn dữ liệu referrer | Gián tiếp qua đo lường | Trung bình | Ngay lập tức |
| Mở khóa HTTP/2, HTTP/3 | Gián tiếp qua tốc độ | Trung bình | Ngay sau khi cấu hình |
| Điều kiện cần cho độ tin cậy | Gián tiếp qua chất lượng | Khó đo, tích lũy | Dài hạn |
Các loại chứng chỉ SSL: nên chọn loại nào cho website của bạn?
Thị trường chứng chỉ bày ra rất nhiều tên gọi khiến người mới rối. Thực chất chỉ có hai trục phân loại: mức độ xác minh và phạm vi tên miền.
Phân loại theo mức độ xác minh: DV, OV, EV
- DV (Domain Validation): CA chỉ xác minh bạn có quyền kiểm soát tên miền, thường qua bản ghi DNS hoặc một tệp đặt trên máy chủ. Cấp trong vài phút. Đây là loại phổ biến nhất và là loại mà Let’s Encrypt cấp miễn phí.
- OV (Organization Validation): CA xác minh thêm sự tồn tại pháp lý của tổ chức. Mất vài ngày, thông tin doanh nghiệp được ghi trong chứng chỉ.
- EV (Extended Validation): quy trình thẩm định doanh nghiệp nghiêm ngặt nhất. Trước đây EV hiển thị tên công ty màu xanh trên thanh địa chỉ, nhưng các trình duyệt đã bỏ hiển thị đó từ nhiều năm trước, nên lợi thế marketing gần như biến mất.
Về mặt SEO, ba loại này hoàn toàn ngang nhau. Google không phân biệt DV hay EV khi xếp hạng — thuật toán chỉ quan tâm kết nối có được mã hóa hợp lệ hay không. Chọn OV/EV là quyết định về niềm tin thương hiệu và yêu cầu tuân thủ ngành, không phải quyết định SEO.
Phân loại theo phạm vi tên miền
- Single domain: chỉ bảo vệ một tên miền, ví dụ example.com (thường kèm cả www.example.com).
- Wildcard: bảo vệ tên miền chính và toàn bộ subdomain cấp một — blog.example.com, shop.example.com. Lựa chọn hợp lý khi bạn triển khai cấu trúc nhiều subdomain.
- SAN / Multi-domain: gộp nhiều tên miền khác nhau vào một chứng chỉ. Phù hợp khi vận hành cụm website hoặc nhiều tên miền quốc gia.
SSL miễn phí có kém hơn SSL trả phí về SEO không?
Không. Đây là hiểu lầm phổ biến nhất trong chủ đề này. Một chứng chỉ Let’s Encrypt và một chứng chỉ DV trả phí tạo ra cùng một mức mã hóa, được trình duyệt tin tưởng như nhau và được Google xử lý như nhau. Khác biệt thực tế nằm ở chỗ khác:
| Tiêu chí | SSL miễn phí (Let’s Encrypt) | SSL trả phí (DV/OV/EV) |
|---|---|---|
| Mức mã hóa | Như nhau | Như nhau |
| Tác động SEO | Như nhau | Như nhau |
| Thời hạn | 90 ngày, cần tự động gia hạn | Thường 1 năm |
| Hiển thị thông tin doanh nghiệp | Không | Có với OV/EV |
| Bảo hiểm và hỗ trợ kỹ thuật | Không có | Có, tùy nhà cung cấp |
| Rủi ro chính | Quên cấu hình tự gia hạn → hết hạn đột ngột | Quên gia hạn thủ công → hết hạn đột ngột |
Rủi ro lớn nhất của SSL miễn phí không phải chất lượng mà là vận hành: chu kỳ 90 ngày đòi hỏi cơ chế tự động gia hạn hoạt động ổn định. Một chứng chỉ hết hạn khiến trình duyệt chặn toàn bộ truy cập bằng màn hình cảnh báo đỏ — tương đương website sập trong mắt người dùng và công cụ tìm kiếm. Hãy đặt cảnh báo nhắc trước ngày hết hạn ít nhất 14 ngày, bất kể bạn dùng loại nào.
Lộ trình 9 bước chuyển HTTP sang HTTPS không mất traffic
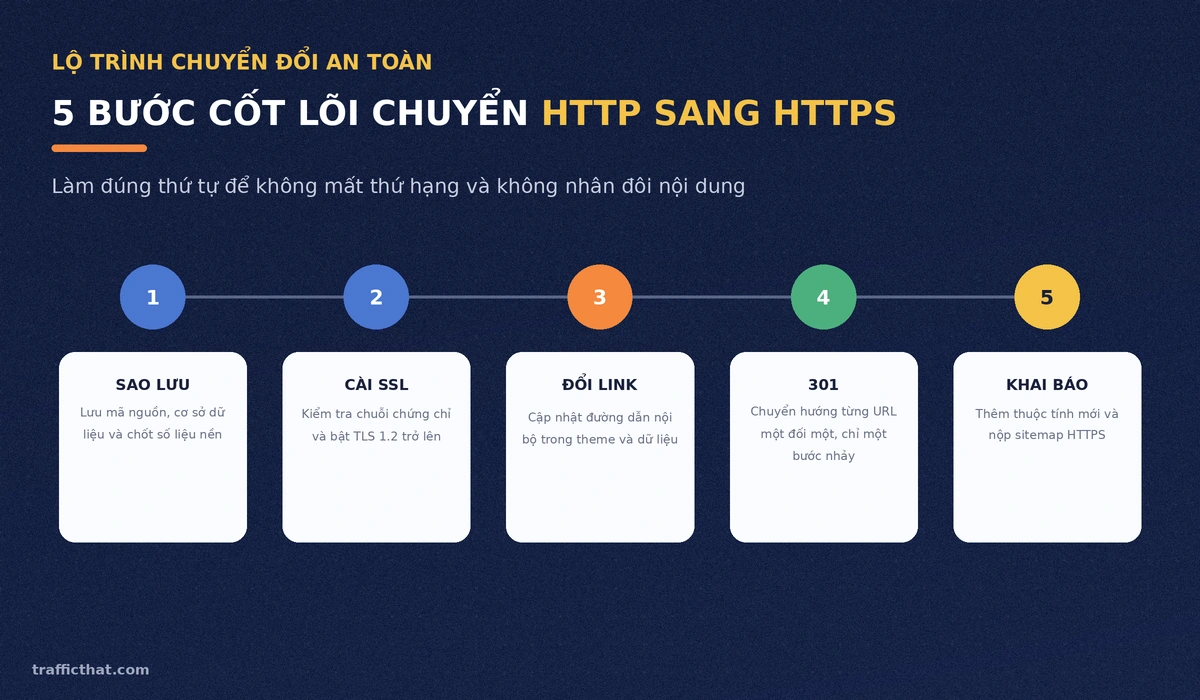
Đây là phần quan trọng nhất của bài. Hãy hiểu bản chất trước: với Google, http://example.com/bai-viet và https://example.com/bai-viet là hai URL khác nhau hoàn toàn. Nếu cả hai cùng trả về nội dung giống hệt mà không có chỉ dẫn nào, bạn vừa nhân đôi toàn bộ website thành nội dung trùng lặp. Toàn bộ quy trình dưới đây tồn tại để tránh đúng điều đó.
Bước 1 — Sao lưu toàn bộ và chốt số liệu nền
Sao lưu mã nguồn lẫn cơ sở dữ liệu. Quan trọng không kém: chụp lại số liệu nền trước khi đổi — thứ hạng của 20-30 từ khóa chủ lực, lưu lượng tự nhiên 28 ngày gần nhất, số URL đang được lập chỉ mục. Không có mốc so sánh này, bạn sẽ không bao giờ biết đợt biến động sau đó là do chuyển đổi hay do một bản cập nhật thuật toán trùng thời điểm.
Bước 2 — Cài chứng chỉ và kiểm tra cấu hình máy chủ
Sau khi cài, đừng dừng ở việc “thấy ổ khóa là xong”. Kiểm tra ba thứ: chuỗi chứng chỉ trung gian đã đầy đủ chưa (thiếu mắt xích này gây lỗi trên một số thiết bị cũ dù Chrome desktop vẫn hiển thị bình thường), chứng chỉ có phủ cả phiên bản www và không-www hay không, và máy chủ đã bật TLS 1.2 trở lên chưa.
Bước 3 — Cập nhật đường dẫn nội bộ trong mã nguồn và cơ sở dữ liệu
Đây là bước tốn công nhất và là nơi phần lớn lỗi phát sinh. Mọi đường dẫn tuyệt đối dạng http:// nằm trong nội dung bài viết, cấu hình theme, bảng tùy chọn của hệ quản trị đều cần đổi sang https://. Với website WordPress, cách an toàn là chạy lệnh tìm-thay trên cơ sở dữ liệu có xử lý chuỗi tuần tự hóa (serialized) — thay bằng truy vấn SQL thô sẽ làm hỏng dữ liệu trong các trường tuần tự hóa.
Mẹo giảm rủi ro lâu dài: chuyển các liên kết nội bộ sang đường dẫn tương đối (/bai-viet/ thay vì https://example.com/bai-viet/) ở những nơi có thể. Lần sau đổi giao thức hoặc tên miền, bạn không phải làm lại bước này.
Bước 4 — Thiết lập chuyển hướng 301 toàn site
Mọi URL HTTP phải chuyển hướng vĩnh viễn 301 sang URL HTTPS tương ứng chính xác. Quy tắc bất di bất dịch: chuyển hướng theo từng URL một-đối-một, không gom tất cả về trang chủ. Gom về trang chủ là cách nhanh nhất để mất sạch sức mạnh liên kết đã tích lũy và biến hàng trăm URL thành lỗi mềm.
Chỉ dùng 301 (vĩnh viễn), không dùng 302 (tạm thời) — 302 báo cho công cụ tìm kiếm rằng bản HTTP mới là bản chính thức và nên giữ lại trong chỉ mục. Nếu bạn chưa nắm chắc khác biệt giữa hai mã trạng thái này, hãy đọc kỹ hướng dẫn về redirect 301 chuẩn SEO trước khi động vào cấu hình máy chủ.
Một lưu ý về số bước nhảy: cấu hình sao cho mỗi URL chỉ đi qua một lần chuyển hướng duy nhất. Chuỗi kiểu HTTP không-www → HTTPS không-www → HTTPS www là ba bước nhảy, vừa làm chậm trang vừa hao ngân sách thu thập dữ liệu.
Bước 5 — Cập nhật thẻ canonical
Mọi thẻ canonical phải trỏ về phiên bản HTTPS. Đây là lỗi âm thầm và nguy hiểm bậc nhất: chuyển hướng 301 đã đúng nhưng canonical vẫn trỏ về HTTP, tạo ra hai tín hiệu mâu thuẫn. Google nhận chỉ dẫn “trang chính thức là bản HTTP” trong khi bản HTTP lại chuyển hướng đi chỗ khác — kết quả là URL bị loại khỏi chỉ mục hoặc chọn sai bản chuẩn.
Bước 6 — Cập nhật sitemap và robots.txt
Tạo lại sitemap XML chỉ chứa URL HTTPS. Trong robots.txt, dòng khai báo sitemap cũng phải là đường dẫn HTTPS. Kiểm tra thêm: robots.txt không được vô tình chặn tài nguyên CSS/JS sau khi đổi đường dẫn — chặn nhầm khiến Google render trang sai và đánh giá thấp trải nghiệm.
Bước 7 — Khai báo thuộc tính mới trong Search Console
Đây là bước rất hay bị bỏ sót. Nếu bạn đang dùng thuộc tính dạng tiền tố URL, http:// và https:// là hai thuộc tính riêng biệt. Không thêm thuộc tính HTTPS đồng nghĩa với việc bạn mù hoàn toàn về dữ liệu sau chuyển đổi.
Cách gọn nhất là chuyển sang dùng thuộc tính dạng Miền (Domain property) — loại này gộp mọi giao thức và subdomain vào một chỗ. Sau khi thêm, nộp sitemap mới và theo dõi báo cáo lập chỉ mục. Xem thêm hướng dẫn toàn tập về Google Search Console nếu bạn chưa quen với giao diện báo cáo.
Bước 8 — Cập nhật các hệ thống bên ngoài
Danh sách cần rà: mã đo lường và mục tiêu chuyển đổi, liên kết trong hồ sơ mạng xã hội, chữ ký email, mã nhúng quảng cáo, đường dẫn đích của các chiến dịch đang chạy, hồ sơ doanh nghiệp trên Google, và các backlink quan trọng nhất mà bạn có quyền yêu cầu sửa. Backlink đi qua 301 vẫn truyền sức mạnh, nhưng liên kết trực tiếp vẫn là lựa chọn sạch hơn với những nguồn giá trị cao.
Bước 9 — Bật HSTS sau khi mọi thứ đã ổn định
HSTS (HTTP Strict Transport Security) là header báo trình duyệt chỉ được kết nối tới site này qua HTTPS, kể cả khi người dùng gõ http. Lợi ích: loại bỏ bước nhảy chuyển hướng đầu tiên và chặn một lớp tấn công hạ cấp giao thức.
Cảnh báo quan trọng: chỉ bật HSTS khi bạn chắc chắn HTTPS đã chạy ổn định trên toàn bộ site, bao gồm mọi subdomain nếu dùng tùy chọn bao phủ subdomain. Trình duyệt sẽ ghi nhớ chỉ thị này trong suốt thời gian khai báo; nếu sau đó chứng chỉ gặp sự cố, bạn không thể tạm quay về HTTP để chữa cháy. Hãy bắt đầu với thời gian ghi nhớ ngắn (vài giờ), chạy vài tuần, rồi mới nâng dần.
Mixed Content — kẻ âm thầm giết chết ổ khóa xanh
Bạn đã cài chứng chỉ, đã bật HTTPS, nhưng ổ khóa vẫn không hiện hoặc hiện kèm dấu chấm than. Gần như chắc chắn đó là lỗi Mixed Content: trang được tải qua HTTPS nhưng bên trong vẫn gọi ít nhất một tài nguyên qua HTTP.
Hai dạng mixed content và hậu quả khác nhau
- Passive (thụ động): ảnh, video, âm thanh tải qua HTTP. Trình duyệt vẫn hiển thị nội dung nhưng gỡ bỏ chỉ báo bảo mật. Website trông “có vấn đề” trong mắt người dùng.
- Active (chủ động): tệp CSS, JavaScript, iframe, font tải qua HTTP. Trình duyệt chặn thẳng vì các tài nguyên này có thể thay đổi toàn bộ trang. Hậu quả nhìn thấy được: giao diện vỡ, menu không bấm được, form không gửi, bố cục nát bét.
Dạng active nguy hiểm hơn nhiều vì nó phá trải nghiệm ngay lập tức — và nếu Googlebot render trang trong tình trạng đó, thứ nó “nhìn thấy” là một trang hỏng.
Cách tìm và sửa triệt để
- Mở công cụ nhà phát triển của trình duyệt, vào tab Console. Mọi tài nguyên bị chặn hoặc cảnh báo đều được ghi rõ kèm URL cụ thể. Đây là cách nhanh nhất cho từng trang.
- Quét toàn site bằng công cụ crawl. Kiểm tra từng trang bằng tay là bất khả thi với site vài trăm URL. Dùng Screaming Frog để crawl và lọc toàn bộ tài nguyên còn gọi qua HTTP — đây là cách duy nhất đảm bảo không sót.
- Sửa tại gốc: đổi đường dẫn trong cơ sở dữ liệu và tệp theme. Đừng chỉ sửa ở trang bạn phát hiện ra lỗi; nguồn gốc thường nằm ở một widget, một khối tái sử dụng hoặc một trường tùy chỉnh được dùng lại ở hàng trăm trang.
- Xử lý tài nguyên bên thứ ba không hỗ trợ HTTPS: tải về host tại chỗ, hoặc thay bằng dịch vụ tương đương có HTTPS. Không có giải pháp nửa vời ở đây.
8 sai lầm khiến website tụt hạng sau khi cài SSL
Danh sách này rút ra từ các kiểu sự cố lặp đi lặp lại trong thực tế triển khai. Nếu website của bạn vừa tụt hạng sau chuyển đổi, hãy rà soát theo đúng thứ tự dưới đây.
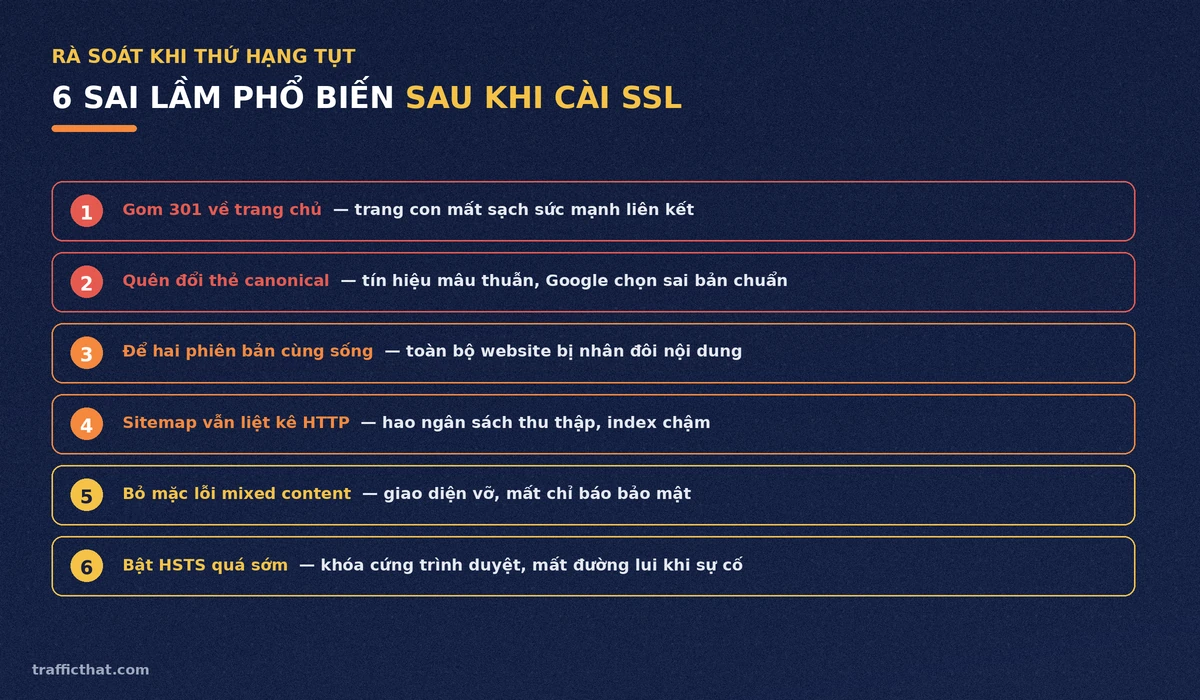
- Chuyển hướng gom hết về trang chủ. Mọi URL HTTP đổ về https://example.com/. Toàn bộ trang con mất sức mạnh liên kết, Google coi đó là lỗi mềm. Đây là sai lầm gây thiệt hại nặng nhất.
- Quên canonical. 301 đúng nhưng canonical vẫn trỏ HTTP, tạo tín hiệu mâu thuẫn khiến Google chọn sai bản chuẩn hoặc loại URL khỏi chỉ mục.
- Để tồn tại song song hai phiên bản. Không thiết lập chuyển hướng, cả HTTP lẫn HTTPS cùng trả về mã 200. Kết quả là toàn bộ website bị nhân đôi.
- Không cập nhật sitemap. Sitemap vẫn liệt kê URL HTTP, Google liên tục thu thập các URL chỉ để nhận về chuyển hướng — lãng phí ngân sách thu thập dữ liệu và làm chậm quá trình lập chỉ mục bản mới.
- Bỏ mặc mixed content. Giao diện vỡ trên bản render của Googlebot, chỉ số trải nghiệm trang tụt theo.
- Không thêm thuộc tính HTTPS vào Search Console. Mất toàn bộ khả năng quan sát đúng lúc cần nhất.
- Tạo chuỗi chuyển hướng nhiều tầng. HTTP → HTTPS → www → có dấu gạch chéo cuối. Mỗi tầng thêm độ trễ và làm loãng tín hiệu.
- Bật HSTS quá sớm. Khóa cứng trình duyệt vào HTTPS trong khi cấu hình chưa ổn định, tự tước mất đường lui khi có sự cố.
Cần nói rõ một điều để bạn không hoảng: một đợt dao động thứ hạng nhẹ trong 1-3 tuần đầu sau chuyển đổi là bình thường, kể cả khi bạn làm đúng hết. Google cần thời gian thu thập lại, xử lý chuyển hướng và cập nhật chỉ mục sang bộ URL mới. Biến động bình thường là dao động rồi phục hồi. Biến động bất thường là rơi thẳng và không hồi — lúc đó mới cần rà lại danh sách trên.
Checklist theo dõi 30 ngày sau khi chuyển HTTPS
Chuyển đổi xong không có nghĩa là hết việc. Lịch theo dõi dưới đây giúp phát hiện sự cố khi còn dễ sửa.
| Mốc thời gian | Việc cần kiểm tra | Dấu hiệu bất thường cần xử lý ngay |
|---|---|---|
| Ngay sau khi đổi | Ổ khóa hiển thị trên trang chủ, trang danh mục, trang bài viết, trang liên hệ; form gửi được; thanh toán chạy được | Ổ khóa mất ở bất kỳ mẫu trang nào |
| 24 giờ | Crawl toàn site tìm mixed content và chuỗi chuyển hướng; kiểm tra mã trạng thái của 20 URL quan trọng nhất | Còn tài nguyên HTTP; có URL trả 404 hoặc chuỗi nhảy nhiều tầng |
| 3 ngày | Search Console: sitemap mới đã được đọc; báo cáo lập chỉ mục bắt đầu ghi nhận URL HTTPS | Sitemap báo lỗi; số URL hợp lệ bằng 0 |
| 7 ngày | So sánh lưu lượng tự nhiên với mốc nền; kiểm tra tỷ lệ lưu lượng không rõ nguồn | Lưu lượng giảm trên 30% và chưa có dấu hiệu chạm đáy |
| 14 ngày | Đối chiếu số URL được lập chỉ mục bản HTTPS với số cũ; rà báo cáo lỗi lập chỉ mục | Số URL được lập chỉ mục thấp hơn 70% mốc cũ |
| 30 ngày | Đối chiếu thứ hạng bộ từ khóa chủ lực với mốc nền; kiểm tra ngày hết hạn chứng chỉ và cơ chế tự gia hạn | Thứ hạng chưa phục hồi về vùng cũ |
Nếu bạn đang thực hiện chuyển đổi HTTPS cùng lúc với việc đổi tên miền, độ phức tạp tăng lên đáng kể và cần một quy trình riêng — tham khảo checklist đầy đủ trong bài đổi tên miền không mất traffic. Nguyên tắc chung: không bao giờ đổi giao thức và đổi cấu trúc URL trong cùng một lần triển khai. Tách làm hai đợt cách nhau ít nhất 4-6 tuần, để khi có sự cố bạn biết chính xác nguyên nhân nằm ở đâu.
HTTPS có đủ để lên top Google không?
Không, và đây là chỗ cần đặt kỳ vọng cho đúng để tránh thất vọng.
HTTPS thuộc nhóm điều kiện cần — giống như website phải truy cập được, phải hiển thị ổn trên điện thoại, phải cho Googlebot thu thập. Thiếu nó thì bạn bị trừ điểm; có nó thì bạn chỉ đạt mức tiêu chuẩn tối thiểu mà gần như mọi đối thủ đều đã đạt. Không ai được thưởng vì làm đúng việc bắt buộc.
Thứ hạng được quyết định bởi các yếu tố nằm ở tầng trên: nội dung đáp ứng đúng ý định tìm kiếm, độ sâu chuyên môn, mức độ bao phủ chủ đề, hồ sơ liên kết, và tín hiệu hành vi thực từ người dùng. Cách tư duy đúng là xếp HTTPS vào nhóm hạ tầng kỹ thuật — làm một lần cho chuẩn, đặt lịch nhắc gia hạn, rồi dành phần lớn nguồn lực cho nội dung và trải nghiệm.
Câu hỏi thường gặp về HTTPS và SEO
Cài SSL xong bao lâu thì Google cập nhật bản HTTPS vào chỉ mục?
Thường 2-4 tuần với website vừa và nhỏ, có thể lâu hơn với site hàng nghìn URL. Tốc độ phụ thuộc tần suất Google thu thập site của bạn. Nộp sitemap HTTPS mới và giữ nguyên chuyển hướng 301 là hai việc giúp rút ngắn quá trình này nhiều nhất.
Có cần gỡ bỏ chuyển hướng 301 sau khi Google đã chuyển hết sang HTTPS không?
Không. Giữ vĩnh viễn. Vẫn còn backlink cũ, bookmark của người dùng và liên kết trong tài liệu offline trỏ về URL HTTP. Gỡ chuyển hướng là tự tạo ra một loạt lỗi 404 cho những nguồn đó.
Website chỉ là blog thông tin, không thu thập dữ liệu gì, có cần HTTPS không?
Có. Ba lý do: Chrome gắn nhãn “Không bảo mật” cho mọi trang HTTP bất kể nội dung, bạn mất dữ liệu nguồn giới thiệu từ các site HTTPS trỏ về, và bạn không dùng được HTTP/2 nên trang tải chậm hơn. Chi phí gần như bằng không trong khi bất lợi thì có thật.
Chứng chỉ SSL hết hạn thì điều gì xảy ra với SEO?
Trình duyệt chặn truy cập bằng màn hình cảnh báo toàn trang — thực tế tương đương website sập. Googlebot cũng không thu thập được. Nếu kéo dài nhiều ngày, URL bắt đầu rớt khỏi chỉ mục. Đây là sự cố nghiêm trọng nhưng hồi phục nhanh nếu bạn gia hạn kịp trong vòng 24-48 giờ.
Nên chọn https://www hay https:// không có www?
Về SEO hai lựa chọn tương đương, quan trọng là chọn một và nhất quán tuyệt đối: bản còn lại phải 301 về bản chính, canonical trỏ về bản chính, sitemap và liên kết nội bộ đều dùng bản chính. Sai lầm duy nhất ở đây là để cả hai cùng sống.
Tại sao trang chủ có ổ khóa nhưng một vài bài viết thì không?
Gần như chắc chắn là mixed content ở cấp nội dung: bài viết đó chèn ảnh hoặc nhúng iframe bằng đường dẫn HTTP cứng trong nội dung. Mở tab Console của công cụ nhà phát triển trên đúng trang đó, bạn sẽ thấy ngay tài nguyên nào đang gây lỗi.
Kết luận: làm một lần cho chuẩn rồi quên đi
HTTPS là hạng mục hiếm hoi trong SEO có chi phí thấp, rủi ro kiểm soát được và lợi ích rõ ràng — miễn là bạn xử lý nó như một cuộc di chuyển URL toàn site chứ không phải một nút bấm trong trang quản trị hosting.
Ba việc cần làm ngay hôm nay:
- Kiểm tra hiện trạng trong 5 phút: mở website ở chế độ ẩn danh, gõ thử bản http và xem nó có chuyển hướng 301 về https hay không; kiểm tra ổ khóa trên ít nhất 4 mẫu trang khác nhau (trang chủ, danh mục, bài viết, liên hệ).
- Nếu chưa có HTTPS: bám đúng 9 bước ở trên, làm vào khung giờ ít truy cập nhất, và tuyệt đối không gộp chung với bất kỳ thay đổi cấu trúc nào khác.
- Nếu đã có HTTPS: crawl toàn site tìm mixed content còn sót và chuỗi chuyển hướng nhiều tầng, rồi đặt lịch nhắc gia hạn chứng chỉ trước hạn 14 ngày.
Làm xong ba việc này, bạn có thể gạch HTTPS khỏi danh sách lo lắng và quay lại với phần thực sự quyết định thứ hạng: nội dung tốt hơn đối thủ và trải nghiệm khiến người đọc muốn ở lại.


 Zalo